 Nova System Engineer • • 1.063 kelime • 6 dk okuma
Kuantum Sonrası Şifreleme: Tarayıcınız Sessizce Değişti
Kuantum bilgisayarlar şifreleri kırmadan önce internet değişiyor. ML-KEM, 'şimdi topla, sonra çöz' tehdidi ve tarayıcınızdaki hibrit şifreleme rehberi.
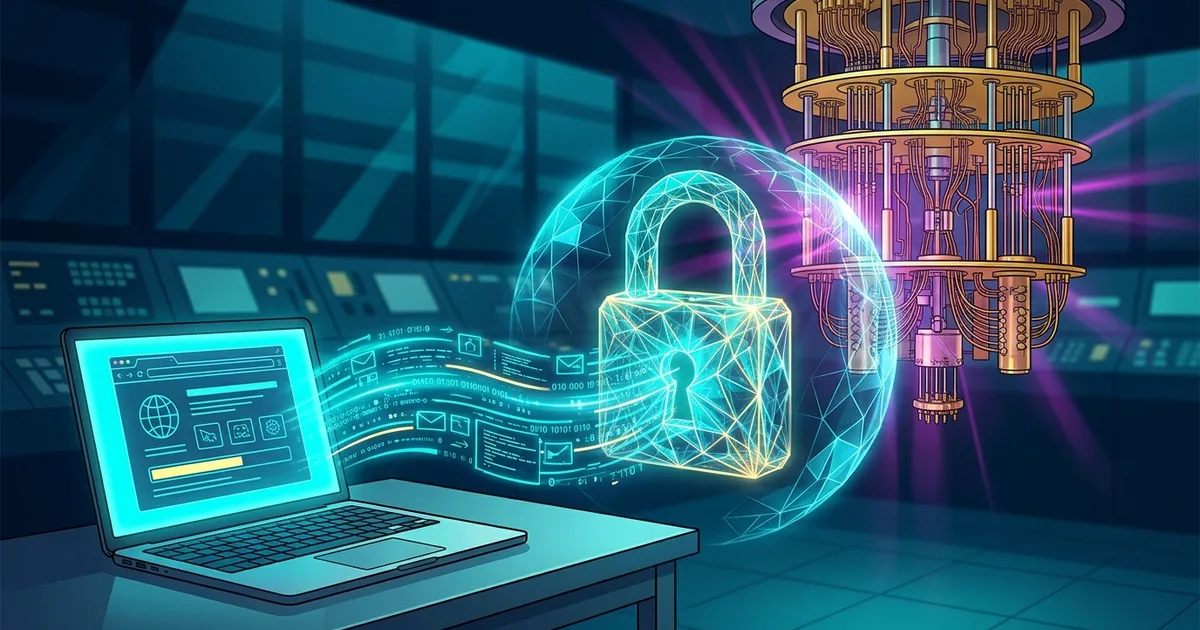
Kısa Özet (TL;DR, Doğrudan Yanıt): Kuantum bilgisayarlar bugün şifrelerinizi kıramaz. Ama saldırganlar şifreli trafiği şimdiden kaydedip ileride çözmeyi bekliyor. Bu yüzden Chrome, Firefox ve Cloudflare gibi büyük oyuncular, klasik ve kuantuma dayanıklı iki kilidi birlikte kullanan "hibrit" şifrelemeye sessizce geçti. Çoğu kullanıcının yapması gereken tek şey tarayıcısını ve cihazlarını güncel tutmak.
Bugün Çalınan Günlük, Yarın Açılan Kilit
Bir hırsızın kilitli günlüğünüzü bugün çaldığını düşünün. Kilidi açamıyor, sorun değil. Günlüğü rafa kaldırıyor ve 10 yıl sonra çıkacak "maymuncuğu" bekliyor.
İnternetteki durum tam olarak bu. Güvenlik dünyası buna "şimdi topla, sonra çöz" (harvest now, decrypt later) diyor. Saldırgan şifreli trafiğinizi bugün kaydediyor. Güçlü bir kuantum bilgisayar çıktığında da hepsini tek tek açıyor.
Sohbetlerin önemi birkaç günde biter. Sağlık kayıtları, banka bilgileri, devlet yazışmaları ve şirket sırları ise yıllarca değerlidir. Bugün gönderdiğiniz verinin 2035'te de gizli kalması gerekiyorsa, korumanın da bugünden başlaması gerekir.
Nasıl Çalışıyor? Matematik Bulmacaları ve Labirentler
Eski kilitler neden tehlikede?
Bugünkü şifrelemenin büyük kısmı RSA ve eliptik eğrilere (ECC, Elliptic Curve Cryptography: kısa anahtarlarla güçlü koruma sağlayan matematiksel yöntem) dayanır. İkisi de bir bulmacaya güvenir. Dev bir sayıyı çarpanlarına ayırmak ya da bir eğri üzerinde "geri yürümek" normal bilgisayarlar için milyarlarca yıl sürer.
1994'te Peter Shor, bu bulmacaları kuantum bilgisayarlarda hızla çözen bir yöntem buldu. Buna Shor algoritması denir. Yeterince büyük bir kuantum makinesi, bu kilitleri saatler içinde açabilir.
Yeni kilit: kafes labirentleri
Yeni algoritmalar, yüzlerce boyutlu bir ızgarada (kafes, lattice) en kısa yolu bulmaya dayanır. Bunu sisli, çok boyutlu bir labirent gibi düşünün. Bu labirentte kuantum bilgisayarlar da kayboluyor.
ABD Ulusal Standartlar ve Teknoloji Enstitüsü (NIST), Ağustos 2024'te bu yöntemleri resmi standart yaptı. ML-KEM (eski adıyla Kyber) anahtar paylaşımını, ML-DSA ise dijital imzayı üstleniyor.
Hibrit yaklaşım iki kilidi aynı anda kullanır: klasik X25519 ve yeni ML-KEM. Saldırganın ikisini birden kırması gerekir.
Seçenekleri Karşılaştıralım
| Özellik | Klasik ECC (X25519) | Saf Kuantum Sonrası (ML-KEM) | Hibrit (X25519 + ML-KEM) |
|---|---|---|---|
| Kuantuma dayanıklı mı? | Hayır | Evet | Evet |
| Anahtar boyutu | ~32 bayt | ~1.100 bayt | ~1.200 bayt |
| Hız | Çok hızlı | Çok hızlı | Çok hızlı |
| Ek veri yükü | Yok | Orta | Orta |
| Olgunluk riski | Onlarca yıllık test | Yeni, az test edilmiş | Biri çökse bile diğeri korur |
Hız beklenenden iyi çıktı, ML-KEM birçok durumda RSA'dan bile hızlı. Asıl bedel boyut tarafında: el sıkışma (handshake) yaklaşık 1 KB büyüyor.
Hibrit model bugün her yerde kullanılıyor. Chrome, Firefox ve Cloudflare web trafiğinde bunu varsayılan yaptı. Signal'de PQXDH, Apple iMessage'da PQ3 var. OpenSSH 10 sürümünden itibaren de hibrit anahtar değişimini varsayılan olarak kullanıyor.
Pratik Örnek: Kendi Bağlantınızı Kontrol Edin
Bir siteye bağlandığınızda TLS (Transport Layer Security: adres çubuğundaki kilidin arkasındaki şifreleme protokolü) şu el sıkışmasını yapar:
 Tarayıcı                                   Sunucu
    |  ClientHello                              |
    |  [X25519 anahtarı + ML-KEM anahtarı] ---> |
    |                                           |
    |  <--- ServerHello                         |
    |       [X25519 yanıtı + ML-KEM şifreli]    |
    |                                           |
    |  İki sır birleştirilir -> tek oturum      |
    |  anahtarı (ikisi de kırılmalı!)           |
    |=========== Şifreli trafik ================|
Tarayıcıda kontrol: Chrome'da F12 tuşuna basın, "Security" (Güvenlik) sekmesini açın ve sayfayı yenileyin. Bağlantı satırında X25519MLKEM768 görüyorsanız hibrit korumadasınız.
Ev sunucunuzda (homelab) kontrol:
ssh -Q kex | grep mlkem
Bu komut, SSH istemcinizin desteklediği anahtar değişim yöntemlerinden ML-KEM içerenleri listeler.
Sonuç boş geliyorsa OpenSSH'ı güncelleyin. Sunucuda /etc/ssh/sshd_config dosyasına şu satırı ekleyin:
KexAlgorithms mlkem768x25519-sha256,curve25519-sha256
Bu satır, sunucunun önce hibrit yöntemi denemesini, olmazsa klasik yönteme düşmesini sağlar. Ardından SSH servisini yeniden başlatın. Bu tür akışları görsel olarak denemek isterseniz AI Playground sayfasına göz atabilirsiniz.
Yaygın Efsaneler ve Sessiz Geçişin Hikâyesi
"Kuantum bilgisayarlar her şeyi zaten kırıyor." Yanlış. Bugünkü makineler RSA'yı kıracak güçten çok uzakta.
"AES-256 de öldü." Hayır. Kuantum saldırıları AES'in gücünü yarıya indirir, yani 256 bitlik koruma 128 bite düşer. Bu hâlâ fazlasıyla güvenli.
"RSA anahtarını büyütmek yeter." Yetmez. Shor algoritması anahtar büyüdükçe de verimli çalışmaya devam eder.
"Kuantum sonrası şifreleme için kuantum donanım gerekir." Gerekmez. Bunlar sıradan bilgisayarda çalışan sıradan yazılımlardır.
Kırılan güvenlik duvarları
2024'te Chrome hibrit şifrelemeyi varsayılan hâle getirdi. Milyarlarca kullanıcı hiçbir şey fark etmedi. Ama bazı eski kurumsal vekil sunucular (proxy) ve güvenlik duvarları bağlantıları kesmeye başladı.
Sebep basitti. Büyüyen ilk mesaj artık tek ağ paketine sığmıyor, ikiye bölünüyordu. Bu cihazlar bölünmüş bir "merhaba" mesajını hiç beklemiyordu. Google, şirketlere geçici bir kapatma ayarı sundu ve üreticiler cihazlarını güncelledi.
Çıkan ders kripto çevikliği (crypto agility) oldu: sistemler, şifreleme yöntemini kırılmadan değiştirebilecek şekilde tasarlanmalı. Bu tür senaryoları İnteraktif Simülasyon Araçları ile adım adım keşfedebilirsiniz.
Sıkça Sorulan Sorular (SSS)
Kuantum bilgisayar RSA'yı ne zaman kıracak?
Kesin bir tarih yok. Uzmanların tahminleri genellikle 2030 ile 2040 arasında yoğunlaşıyor. RSA-2048'i kırmak için milyonlarca kararlı kübit (kuantum bit) gerekiyor, bugünkü makineler ise bunun çok gerisinde. Asıl mesele tarihin kendisi değil. Bugün kaydedilen trafik o gün çözülebilir. Bu yüzden geçiş, tehdit gerçekleşmeden önce başlatıldı ve büyük şirketler bunu çoktan varsayılan hâle getirdi.
Telefonumda veya bilgisayarımda bir şey yapmam gerekiyor mu?
Büyük ihtimalle hayır. Güncel Chrome, Edge, Firefox ve Safari sürümleri hibrit şifrelemeyi kendiliğinden kullanıyor. Yapmanız gereken tek şey işletim sisteminizi, tarayıcınızı ve uygulamalarınızı güncel tutmak. Otomatik güncellemeleri açık bırakmak bu konudaki en etkili adımdır. Eski bir cihazda ya da hiç güncellenmeyen bir tarayıcıda kalırsanız bu korumadan yararlanamazsınız.
Eski WhatsApp ve Signal mesajlarım güvende mi?
Signal, 2023'te PQXDH ile kuantuma dayanıklı anahtar değişimine geçti. Bu tarihten sonraki yeni oturumlar korunuyor. Daha eski mesajlar, ileride ele geçirilmiş kayıtlar üzerinden teorik olarak risk taşıyabilir. WhatsApp da Signal protokolünü kullanıyor ancak kuantum sonrası geçişi için açık ve net bir duyuru henüz sınırlı. Hassas konuşmalarınızda kaybolan mesaj özelliğini kullanmak ek bir güvence sağlar.
VPN'im veya parola yöneticim kuantum sonrası şifrelemeye hazır mı?
Bu tamamen ürüne bağlı. Mullvad, ExpressVPN ve Cloudflare WARP gibi bazı VPN (Sanal Özel Ağ) servisleri kuantum sonrası seçenekler sunmaya başladı. Parola yöneticilerinde kasanız genellikle AES-256 ile şifrelenir ve bu yöntem kuantuma karşı zaten dayanıklıdır. Asıl risk, verinin senkronizasyon sırasında taşındığı bağlantıdadır. Kullandığınız ürünün güvenlik sayfasında "ML-KEM" ya da "post-quantum" ifadesini arayın.
Homelab ve kendi sunucusunu barındıranlar önce neyi güncellemeli?
İlk sırada OpenSSH olmalı. 9.9 veya üzeri bir sürüme geçin ve hibrit anahtar değişimini açın, çünkü uzaktan yönetim trafiği en değerli trafiğinizdir. İkinci adımda web sunucunuzu ve OpenSSL kütüphanesini güncelleyin. OpenSSL 3.5 ve sonrası ML-KEM'i yerleşik olarak destekliyor. Ardından VPN ve ters vekil sunucu (reverse proxy) yazılımlarına geçin. Değişiklikleri test ortamında deneyip eski istemcilerin hâlâ bağlanabildiğini mutlaka kontrol edin.