 Nova System Engineer • • 1.221 kelime • 7 dk okuma
Port Açmadan Ev Sunucusuna Bağlanın: NAT Delme ve CGNAT Rehberi
CGNAT engelini aşarak modeminizde tehlikeli portlar açmadan ev ağınıza güvenle bağlanın. NAT delme (hole punching) ve mesh VPN rehberi.
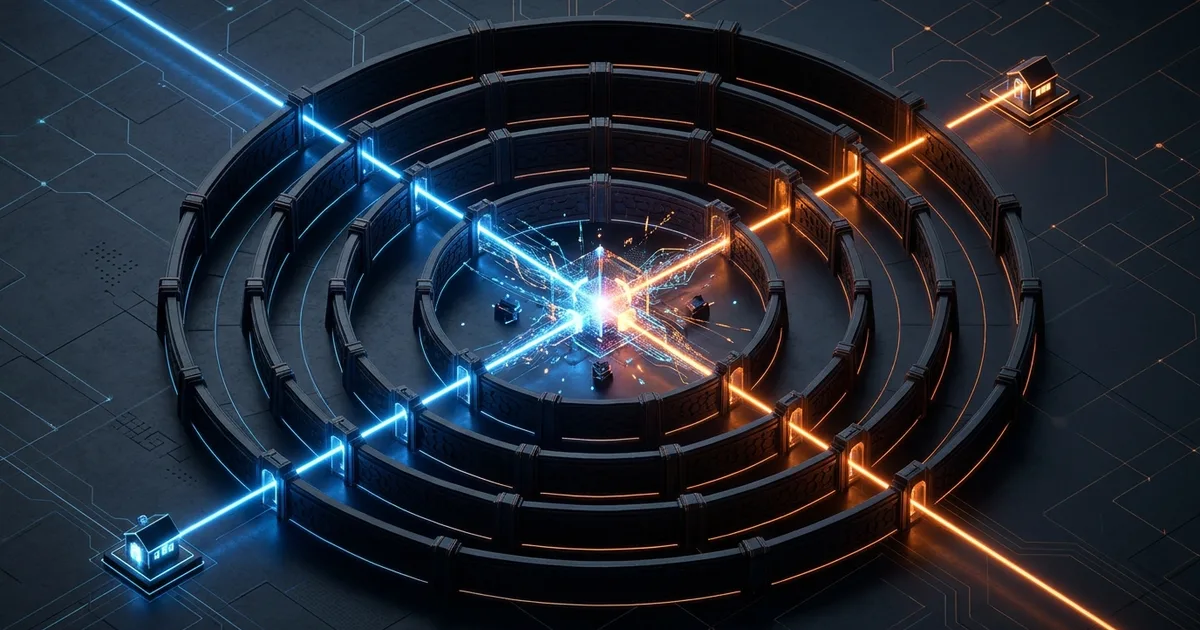
Kısa Özet (TL;DR — Doğrudan Yanıt): Evinizdeki sunucuya veya bilgisayara uzaktan erişmek için artık modeminizde tehlikeli portlar açmanıza ya da internet servis sağlayıcınıza statik IP parası ödemenize gerek yok. CGNAT adı verilen devasa servis sağlayıcı duvarı, modern "NAT delme" teknikleri ve P2P mesh ağlar sayesinde zahmetsizce aşılabilir. Bu yöntemle cihazlarınız dünyanın neresinde olursa olsun birbirini doğrudan görür ve uçtan uca şifreli, güvenli bir tünel üzerinden haberleşir.
Zili Olmayan Kale: Port Açmanın Sonu ve CGNAT
Eski günlerde evdeki bir cihaza uzaktan bağlanmak basitti. Modem arayüzüne girer, 22 veya 80 gibi bir portu dışarıya yönlendirir ve işi bitirirdiniz. Ancak dünya hızla IPv4 (geleneksel internet adresi formatı) adreslerini tüketti. İnternet servis sağlayıcıları bu sorunu çözmek için CGNAT (Carrier-Grade NAT / Taşıyıcı Düzeyinde Ağ Adresi Çevirisi) sistemine geçti.
Bunu büyük bir siteye benzetebilirsiniz. Eskiden her evin kendine ait müstakil bir kapı numarası varken, şimdi binlerce daire tek bir site kapısını ve aynı adresi paylaşıyor. Sitenin dış kapısında daire zilleri bulunmadığı için dışarıdan gelen biri doğrudan sizin kapınızı çalamıyor. İşte bu yüzden modeminizden açtığınız geleneksel portlar artık hiçbir işe yaramıyor.
Daha da önemlisi, modemin dış dünyaya port açması evin ön kapısını kilitlemeden aralık bırakmaya benzer. Shodan gibi otomatik arama motorları interneti sürekli tarayarak açık portları tespit eder ve botnet saldırılarına davetiye çıkarır. Güvenliğinizi şansa bırakmadan ev ağınıza erişmenin çok daha akılcı bir yolu var.
NAT Delme (Hole Punching) Mantığı Nasıl Çalışır?
İki taraf da dışarıdan gelen bağlantılara kapalıyken nasıl iletişim kurabilir? Cevap: NAT delme (NAT Hole Punching) tekniğinde gizli.
Normalde modeminizin güvenlik duvarı, dışarıdan gelen beklenmedik paketleri engeller. Ancak evinizden dışarıya doğru bir web sitesine bağlandığınızda, modem "bu isteğin cevabı geri gelecek" diyerek yönlendirme tablosunda geçici bir delik açar. NAT delme tam olarak bu davranışı kendi lehimize kullanır.
Süreç şöyle işler: İki cihaz da önce tarafsız bir aracıya (STUN sunucusu) ufak bir mesaj gönderir. Bu aracı sunucu, her iki cihaza da "Sen dış dünyadan şu IP ve port ile görünüyorsun" der. Ardından cihazlar birbirlerinin bu harici adreslerine aynı anda paket yollar. Modemler bu paketleri kendi başlattıkları bir sohbetin devamı sandığı için güvenlik duvarını aralar. Kapı bir kez delindiğinde, aradaki üçüncü taraf devreden çıkar ve cihazlar doğrudan uçtan uca konuşmaya başlar.
[Telefon / Dış Ağ] ---------\                      /---------> [Ev Sunucusu]
         \                   \                    /                   /
          \---> [STUN Sunucusu: Adresleri Eşleştirir] <---/
                   |                                |
                   +====== Doğrudan Şifreli P2P ====+
Ağ mimarilerini test etmek ve paket akışlarını anlamak için AI Playground üzerindeki kaynaklara göz atabilirsiniz.
Bağlantı Yöntemlerinin Karşılaştırması
Ev ağınıza dışarıdan güvenle bağlanmak için tercih edebileceğiniz temel yöntemleri aşağıdaki tabloda kıyaslayalım:
| Yöntem | Güvenlik Düzeyi | Hız ve Gecikme | Kurulum Kolaylığı | Gizlilik Seviyesi |
|---|---|---|---|---|
| Klasik Port Açma + DDNS | Zayıf (Açık portlar taranabilir) | Yüksek (Doğrudan bağlantı) | Kolay | Düşük (IP adresi herkese açık) |
| Cloudflare Tunnels | Yüksek (Port açılmaz) | Orta (Trafik aracı sunucudan geçer) | Çok Kolay | Orta (Trafik Cloudflare'da çözülür) |
| P2P Mesh (Tailscale, NetBird) | Mükemmel (Uçtan uca şifreleme) | En Yüksek (Doğrudan eşler arası) | Zahmetsiz | Yüksek (Aracı veriyi göremez) |
Modern projeler için P2P mesh mimarisi, hem port açma riskini sıfırladığı hem de araya üçüncü taraf sokmadığı için en dengeli çözümdür.
15 Dakikada Kendi Güvenli Ağınızı Kurun
Bu yapıyı kurmanın en pratik yolu WireGuard tabanlı modern mesh araçlarıdır (Tailscale, NetBird gibi). Linux tabanlı bir ev sunucusunda alt ağ yönlendirmesi (subnet routing) yaparak tek bir cihaz üzerinden tüm ev ağına erişebilirsiniz.
İlk adım olarak cihazınızı bir alt ağ yönlendiricisi ilan etmek için Linux çekirdeğinde paket iletimini etkinleştirin:
echo 'net.ipv4.ip_forward = 1' | sudo tee -a /etc/sysctl.d/99-tailscale.conf
sudo sysctl -p /etc/sysctl.d/99-tailscale.conf
Bu komut, sunucunuzun diğer cihazlara ait ağ paketlerini yönlendirmesine izin verir.
Ardından mesh istemcinizi ev ağınızın IP aralığını duyuracak şekilde başlatın:
sudo tailscale up --advertise-routes=192.168.1.0/24
Bu komut, evinizdeki 192.168.1.x bloğundaki tüm cihazları güvenli tünelinize tanıtır.
Yönetim panelinden bu rotayı onayladığınız anda, dışarıdayken telefonunuzdan sanki evdeki Wi-Fi ağına bağlıymış gibi televizyonunuza, yerel depolama aygıtınıza veya yazıcınıza ulaşabilirsiniz. Benzer ağ topolojilerini ve simülasyonları keşfetmek için İnteraktif Simülasyon Araçları kütüphanemizi inceleyebilirsiniz.
Yaygın Hatalar ve Dikkat Edilmesi Gerekenler
Kullanıcıların en sık düştüğü yanılgılardan biri Cloudflare Tunnels servisinin her işe uygun olduğunu düşünmektir. Cloudflare Tunnels mükemmel bir HTTP servis yayınlama aracıdır; ancak kullanım sözleşmesi gereği yoğun video ve medya akışına (örneğin Plex veya Jellyfin sunucuları) izin vermez. Bu kuralı ihlal etmek hesabınızın askıya alınmasına yol açabilir.
Bir diğer kritik nokta ise bağlantının doğrudan (P2P) kurulup kurulmadığıdır. Kurumsal ağlar veya aşırı katı güvenlik duvarları (simetrik NAT) bazen delik açılmasına engel olur. Böyle durumlarda sistem, trafiği DERP adı verilen aracı röle sunucuları üzerinden aktarır. Bağlantınız çalışmaya devam eder ancak gecikme süresi biraz artabilir. tailscale status komutunu çalıştırarak cihazlarınızın yanında "direct" mi yoksa "relay" mi yazdığını kolayca denetleyebilirsiniz.
10.000 Metrede Acil Durum: Gerçek Bir Kurtarma Hikayesi
Bir sistem mühendisi arkadaşımız, kıtalararası bir uçuş sırasında uçak içi kablosuz ağa bağlıydı. Evindeki 3D yazıcıda uzun süren bir baskı devam ediyordu. Uçuşun üçüncü saatinde, yazıcının bağlı olduğu ev otomasyonundan acil durum bildirimi geldi: Isıtıcı blok aşırı ısınıyordu ve termal kaçak (thermal runaway) koruması devreye girmemişti. Yangın tehlikesi kapıdaydı.
Arkadaşımızın evinde statik IP yoktu ve CGNAT arkasındaydı. Ancak telefonunda kurulu olan P2P mesh tüneli sayesinde tek tıkla evdeki sunucusuna bağlandı. Uçağın yavaş internetine rağmen doğrudan yazıcının bağlı olduğu akıllı prizi kapattı ve felaketi 10.000 metre yükseklikten önledi. İşte port açmadan çalışan güvenli ağların gerçek hayat kurtaran gücü tam olarak budur.
Sıkça Sorulan Sorular (SSS)
Mesh VPN uygulamaları telefonumun pilini çabuk bitirir mi?
Hayır, geleneksel VPN servislerinin aksine modern mesh protokolleri (özellikle WireGuard tabanlı olanlar) bağlantıyı sürekli canlı tutmak için gereksiz veri paketleri göndermez. Telefonunuz bekleme modundayken veya veri akışı yokken tamamen sessiz kalırlar. Sadece veri alışverişi yapıldığında işlemciyi çalıştırdıkları için gün boyunca arka planda açık kalsalar bile pil tüketimleri genellikle yüzde bir veya ikiyi geçmez.
Mobil veri (4G/5G) kullanırken bağlantı kalitesi nasıl etkilenir?
Mobil operatörler de hücresel bağlantılarda yoğun biçimde CGNAT kullanır. Ancak modern P2P protokolleri dinamik IP değişimlerine ve hücre kulesi geçişlerine karşı son derece dayanıklıdır. Telefonunuz 4G'den Wi-Fi ağına geçtiğinde veya tam tersi durumda, el sıkışma işlemi milisaniyeler içinde sessizce yenilenir. Çoğu zaman açık olan bir dosya aktarımı veya terminal oturumu kesintiye uğramadan akmaya devam eder.
Bu sistemlerin güvenlik denetimleri ve şifreleme altyapısı güvenilir midir?
Kullanılan temel teknoloji olan WireGuard, Linux çekirdeğine doğrudan entegre edilmiş, son derece sade ve bağımsız denetimlerden geçmiş açık kaynaklı bir protokoldür. Veriler aktarılmadan önce en güncel şifreleme algoritmalarıyla (ChaCha20 ve Poly1305) cihazınızda kilitlenir. Aracı sunucular sadece eşlerin IP adreslerini buluşturur; şifreleme anahtarları sadece sizin cihazlarınızda barındığı için aracı şirketler dahi trafiğinizin içeriğini asla çözemez.
Üçüncü taraf bir sunucu olmadan tamamen bağımsız çalışabilir miyim?
Evet, üçüncü taraf koordinasyon sunucularına bağımlı kalmak istemiyorsanız Headscale gibi açık kaynaklı alternatifleri tercih edebilirsiniz. Headscale, popüler istemcilerin arka planındaki koordinatör görevini üstlenen ve kendi sanal sunucunuza kurabileceğiniz açık kaynaklı bir projedir. Bu sayede cihazların kimlik doğrulamasından tünel koordinasyonuna kadar tüm altyapının denetimi yüzde yüz sizin elinizde olur ve veri gizliliği en üst seviyeye taşınır.
Modemimde UPnP özelliğini açık bırakmalı mıyım?
Hayır, UPnP (Evrensel Tak ve Çalıştır) özelliğini modem ayarlarınızdan kapatmanız güvenlik uzmanları tarafından önemle tavsiye edilir. UPnP, ağınızdaki herhangi bir cihazın veya kötü amaçlı yazılımın onayınız olmadan modemde port açmasına olanak tanır. NAT delme ve mesh ağ yöntemleri zaten UPnP protokolüne ihtiyaç duymadan güvenle çalışır; bu nedenle UPnP'yi kapatmak ev ağınızın güvenlik seviyesini ciddi ölçüde artırır.