 Nova System Engineer • • 1.219 kelime • 7 dk okuma
Açılış Şifresi Korumaz: Disk Şifreleme ve TPM 2.0 Rehberi
Bilgisayar açılış şifresi çalınan SSD verilerini korumaz. TPM 2.0, AES-NI donanımı ve yerleşik tam disk şifreleme araçlarıyla verilerinizi koruyun.
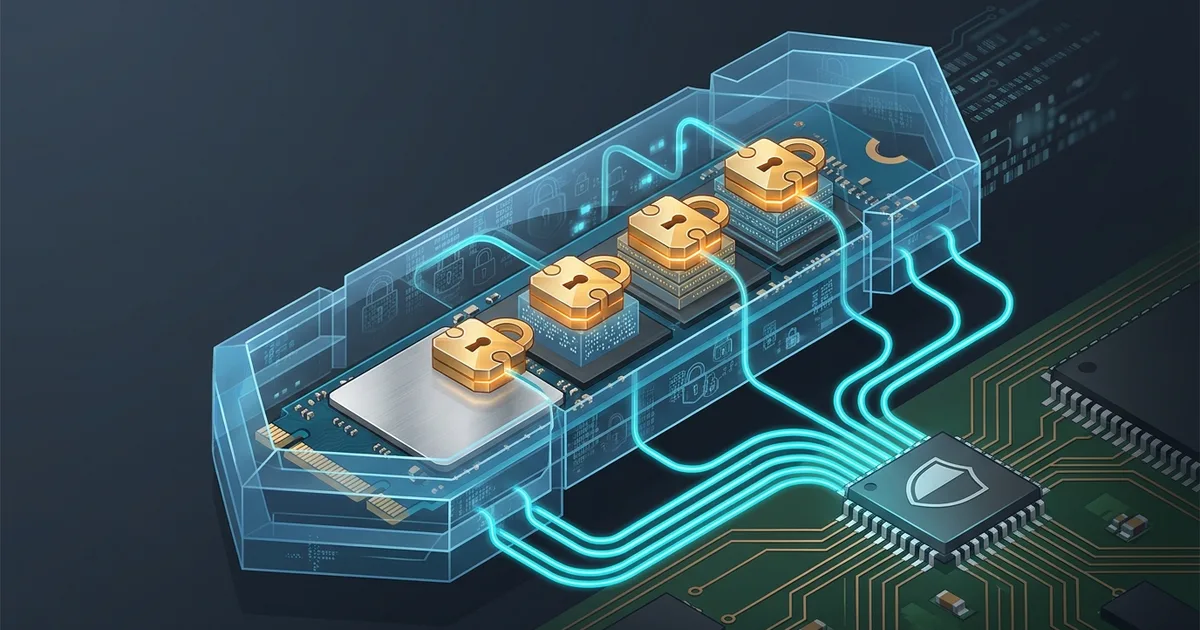
Kısa Özet (TL;DR — Doğrudan Yanıt): Bilgisayar oturum açma şifresi işletim sistemi arayüzünü kilitler, disk üzerindeki ham veriyi korumaz. Cihazı çalan kişi depolama birimini söküp başka bilgisayara bağladığında tüm dosyalara doğrudan erişir. Veri güvenliğini sağlamak için veriyi yazılırken anında anlamsız sayılara dönüştüren tam disk şifrelemesi ve donanım kilitli güvenlik yongası gerekir.
1. Açık Pencereli Kilitli Kapı: Giriş Şifresi Neden Koruma Sağlamaz?
Giriş şifresi evin çelik kapısını kilitlemeye benzer; pencereler sonuna kadar açıktır. Windows veya macOS açılış ekranı yalnızca kullanıcı arayüzünü kilitler. İşletim sistemi arka planda çalışmıyorken bu kilidin fiziksel depolamaya koruma etkisi sıfırdır.
Hırsız dizüstü bilgisayarın vidalarını açar. NVMe SSD (hızlı katı hal sürücüsü) parçasını çıkarır. Standart harici USB kutusuna takar ve kendi cihazına bağlar. Kullanıcı şifresi devreye girmez. Fotoğraflar, tarayıcı veritabanları, şifre dosyaları ve oturum çerezleri doğrudan açılır. Dosya sistemi izinleri yabancı işletim sisteminde geçersiz kalır.
Tam disk şifrelemesi (Full Disk Encryption) bu açığı kapatır. Depolama sektörlerindeki veriyi yazıldığı anda rastgele bit yığını haline getirir. Doğru şifre çözme anahtarı olmadan sürücüdeki veri sadece anlamsız gürültüdür.
2. Donanım Nasıl Çalışır: XTS-AES-256, AES-NI ve TPM 2.0
Modern disk şifrelemesi üç temel donanım ayağına dayanır:
Birincisi XTS-AES-256 şifreleme algoritmasıdır. Veri NAND flaş hücrelerine yazılmadan önce 256 bitlik bloklar halinde matematiksel dönüşümden geçer. Her disk sektörü bağımsız anahtarlanır; aynı veri parçası diskin farklı yerlerinde farklı görünür.
İkincisi işlemciye gömülü AES-NI (Gelişmiş Şifreleme Standardı Yeni Yönergeleri) silikonudur. Şifreleme matematiğini yazılım değil, doğrudan işlemci çekirdeğindeki özel komut setleri yürütür. Disk okuma ve yazma işlemlerinde gecikme veya performans kaybı oluşmaz.
Üçüncüsü anakart üzerindeki TPM 2.0 (Güvenilir Platform Modülü) yongasıdır. Bilgisayar açılırken UEFI (modern anakart yazılımı) ve önyükleyici yazılımının parmak izini (PCR özet değerlerini) kontrol eder. Başlatma zinciri temizse disk anahtarını çözer; işletim sistemine veya önyükleyiciye müdahale edildiyse kasayı kilitli tutar.
3. Disk Şifreleme Yöntemleri ve Karşılaştırma
Disk korumasında üç farklı yaklaşım bulunur:
Yerleşik işletim sistemi şifrelemesi (Windows BitLocker, macOS FileVault, Linux LUKS2) en kararlı seçenektir. Çekirdek düzeyinde entegredir, üçüncü taraf yazılım yükü getirmez, doğrudan TPM ile kilitlenir.
Donanımsal şifrelemeli sürücüler (OPAL SED), işlemi SSD kontrolcüsüne yıkar. İşlemci yükünü sıfırlar ancak üreticinin kapalı kaynaklı yazılım hatalarına maruz kalma riski taşır.
Dosya tabanlı araçlar (age, VeraCrypt), platformlar arası taşınabilir USB bellekler için uygundur. Sistem diskinin tamamını korumak yerine özel klasörleri güvene alır. Şifreleme mimarilerini canlı ortamda test etmek isteyenler İnteraktif Simülasyon Araçları üzerinden ilgili modelleri inceleyebilir.
| Yöntem | Performans | Güvenlik Düzeyi | İdeal Kullanım Alanı |
|---|---|---|---|
| Yerleşik İşletim Sistemi (BitLocker / FileVault / LUKS2) | Maksimum (AES-NI destekli) | Yüksek (TPM 2.0 donanım kilidi) | Günlük dizüstü ve masaüstü sistem diskleri |
| Donanım Şifrelemeli Sürücü (OPAL SED) | Yüksek (SSD denetleyicisi) | Orta (Üretici yazılımına bağımlı) | Eski işlemcili kurumsal iş istasyonları |
| Dosya Düzeyi Araçlar (VeraCrypt / age) | Orta (Yazılımsal işlem) | Yüksek (Bağımsız denetimli) | Platformlar arası harici USB yedekleme diskleri |
4. Pratik Doğrulama ve Güvenli Başlatma Mimarisi
Şifreli bir sistemin başlatma süreci donanım seviyesinde sıralı bir zincir izler:
[UEFI Aygıt Yazılımı] -> Bütünlük ve hash kontrolü
        │
        ▼
[TPM 2.0 Yongası]    -> PCR doğrulama; anahtarı serbest bırak (unseal)
        │
        ▼
[İşlemci AES-NI]     -> Şifre çözme matematiğini donanımda işlet
        │
        ▼
[NVMe SSD Sektörü]   -> Şifreli veriyi oku, belleğe düz metin aktar
Sistem durumunu kontrol etmek için üçüncü taraf yazılım gerekmez. İşletim sistemlerinin yerleşik komutları durumu raporlar:
- Windows:
manage-bde -status(Sürücülerin şifreleme ve kilit durumunu listeler). - macOS:
fdesetup status(FileVault korumasının açık olup olmadığını gösterir). - Linux:
lsblk -f(Disk bölümlerindecrypto_LUKStürünü listeler). - Linux TPM Kontrolü:
systemd-cryptenroll --tpm2-device=list(Sistemde algılanan TPM donanımını listeler).
Güvenlik Uyarısı: Tam disk şifrelemesini etkinleştirmeden önce kurtarma anahtarınızı (recovery key) mutlaka çevrimdışı bir kağıda yazarak güvenli bir kasaya kaldırın veya harici bir parola yöneticisine kaydedin. Anakart arızasında, TPM sıfırlamasında veya donanım değişikliklerinde bu anahtar olmadan diske erişmek matematiksel olarak imkansızdır; verileriniz geri döndürülemez şekilde kaybolur.
5. Yaygın Yanılgılar ve Kritik Hatalar
Yanılgı 1: Parmak izi veya oturum parolası diski şifreler. Yanlış. Biyometrik sensörler ve giriş şifreleri yalnızca oturum arayüzünü kilitler; ham disk bloklarını korumasız bırakır.
Yanılgı 2: Disk şifreleme oyunlarda FPS düşürür veya NVMe hızını keser. Yanlış. AES-NI donanım birimi saniyede gigabaytlarca veri işler; darboğaz işlemci değil veri yolu bant genişliğidir.
Yanılgı 3: TPM ile otomatik açılan disk her saldırıyı engeller. Yanlış. Bilgisayar açıkken veya uyku modundayken fiziksel bellek dinleme (RAM sniffing) saldırılarına karşı açılış PIN kodu ek koruma gerektirir.
Kritik Hata: Kurtarma anahtarını şifrelenen diskin içine metin dosyası olarak kaydetmek. Kilitli kasanın anahtarını kasanın içine koymaktan farksızdır. Kriptografi ve donanım deneyleri için AI Playground kaynaklarına göz atabilirsiniz.
6. Gerçek Hayat Senaryosu: Çalınan Klinik vs. Kaybolan Geliştirici Bilgisayarı
Fiziksel güvenlik ihmali ciddi yaptırımlara yol açar.
Özel bir klinikten çalınan doktor dizüstü bilgisayarında disk şifrelemesi yoktu. Cihazda yalnızca Windows oturum açma şifresi bulunuyordu. Saldırganlar NVMe diski çıkartıp harici adaptörle başka bilgisayara bağladı. Binlerce hastanın kimlik bilgileri, geçmiş raporları ve adres kayıtları dakikalar içinde kopyalandı. Sağlık kuruluşu ağır veri koruma cezaları ve itibar kaybıyla karşılaştı.
Havaalanında dizüstü bilgisayarını unutan yazılım geliştirici ise LUKS2 ve TPM 2.0 yapılandırmasını aktif kullanıyordu. SSD harici cihazlara bağlandığında geriye yalnızca rastgele bayt dizilimleri verdi. Geliştirici uzaktan oturumları ve sunucu API anahtarlarını iptal etti. Sızan veri miktarı: sıfır bayt.
Sıkça Sorulan Sorular (SSS)
Windows 11 Home sürümü Pro yükseltmesi olmadan cihaz şifreleme sunar mı?
Windows 11 Home sürümü, modern dizüstü bilgisayarlarda yerleşik "Cihaz Şifrelemesi" (Device Encryption) özelliğini destekler. Bunun için bilgisayarda TPM 2.0 yongası, Güvenli Önyükleme (Secure Boot) ve modern bekleme modu (Modern Standby) donanım desteği bulunmalıdır. Kullanıcı bir Microsoft hesabı ile oturum açtığında BitLocker altyapısı otomatik etkinleşir ve kurtarma anahtarı bulut hesabına yedeklenir. Gelişmiş BitLocker yönetim araçları bulunmasa da temel koruma Pro yükseltmesi gerekmeden sağlanır.
Laptop anakartı bozulursa şifreli SSD içindeki dosyalara nasıl erişilir?
Anakart bozulduğunda TPM yongası da devre dışı kalacağından disk otomatik olarak şifresini çözmez. SSD sökülüp çalışan başka bir bilgisayara harici adaptörle bağlandığında işletim sistemi sizden 48 haneli sayısal kurtarma anahtarını (Recovery Key) talep eder. Önceden güvenli şekilde kaydettiğiniz bu kurtarma anahtarını girdiğinizde disk kilidi açılır ve dosyalara tam erişim sağlanır. Kurtarma anahtarı yoksa verileri kurtarmak matematiksel olarak imkansızdır.
Harici USB yedekleme diskleri tam disk şifreleme ile şifrelenmeli mi?
Kesinlikle evet. Harici taşınabilir diskler ve USB bellekler, boyutları nedeniyle çalınmaya veya kaybolmaya dizüstü bilgisayarlardan çok daha yatkındır. Bu cihazlar taşınabilir olduğundan doğrudan TPM'e bağlanamaz. Bunun yerine Windows BitLocker To Go, Linux LUKS veya platformlar arası açık kaynaklı VeraCrypt kullanılarak güçlü bir parola ile tam disk şifreleme uygulanmalıdır. Böylece kaybolan yedekleme diski yabancı ellerde tamamen anlamsız şifreli bloklar olarak kalır.
Disk şifreleme ek yazma yükü nedeniyle NVMe SSD ömrünü kısaltır mı?
Hayır, disk şifrelemesi SSD hücrelerinin ömrünü doğrudan kısaltmaz. Şifreleme işlemi veriyi diske yazılmadan önce RAM üzerinde anlık olarak dönüştürür. Diske fazladan veri katmanı veya fazladan yazma döngüsü eklenmez; yalnızca yazılacak ham baytların yerini şifreli baytlar alır. SSD aşınması yazılan toplam veri miktarıyla (TBW) ilgilidir. Şifreleme işlemi yazma hacmini artırmadığı için NAND flaş hücrelerinin fiziksel yıpranmasına ek bir etkisi bulunmaz.
Hangi tehdit senaryolarında TPM tek başına yetersiz kalır ve açılış PIN kodu gerekir?
Yalnızca TPM kullanan sistemler, bilgisayar açılırken şifreyi otomatik çözer. Cihaz uyku modundayken çalınırsa veya anakart veri yollarına fiziksel problar bağlanarak veri dinleme (bus sniffing) yapılırsa şifreleme anahtarı ele geçirilebilir. Şirket yöneticileri, gazeteciler veya hassas veri taşıyanlar için TPM ile birlikte önyükleme öncesi PIN (pre-boot PIN) zorunlu tutulmalıdır. Bu PIN girilmeden TPM anahtarı çözmez ve donanım müdahaleleri başarısız olur.