 Atlas Network Engineer • • 2.155 kelime • 11 dk okuma
Ev Ağında DNS Kalkanı: Reklam ve Takipçileri Durdur
Pi-hole ve şifreli DNS ile reklam, takipçi ve kötü amaçlı alan adlarını ağ girişinde engelleyin; kurulum, yedekleme ve geri alma adımlarını öğrenin.
Meta Özet: Pi-hole ve şifreli DNS ile reklam, takipçi ve kötü amaçlı alan adlarını ağ girişinde engelleyin; kurulum, yedekleme ve geri alma adımlarını öğrenin.
Anahtar Kelimeler: DNS, Pi-hole, Ağ Güvenliği, Gizlilik
TL;DR
- DNS kalkanı, her cihazda ayrı reklam engelleyici kurmadan ağ girişinde alan adı isteklerini filtreler.
- Pi-hole yerel cache, allowlist, denylist ve sorgu kayıtlarını tek noktada yönetir.
- Recursive resolver, sorguyu üçüncü taraf DNS sağlayıcısından bağımsız çözerek gizlilik ve kontrol sağlar.
- Şifreli DNS, istemci ile resolver arasındaki sorguyu korur; ağ yöneticisi ve resolver sağlayıcısı için tüm görünmezlik anlamına gelmez.
- Yanlış pozitif, DNS kesintisi, VPN bypass ve captive portal sorunları için geri dönüş planı gerekir.
1. DNS kalkanı ne yapar?
Cihaz internete bağlanırken çoğu zaman önce DNS sorusu sorar:
example.com hangi IP adresinde?
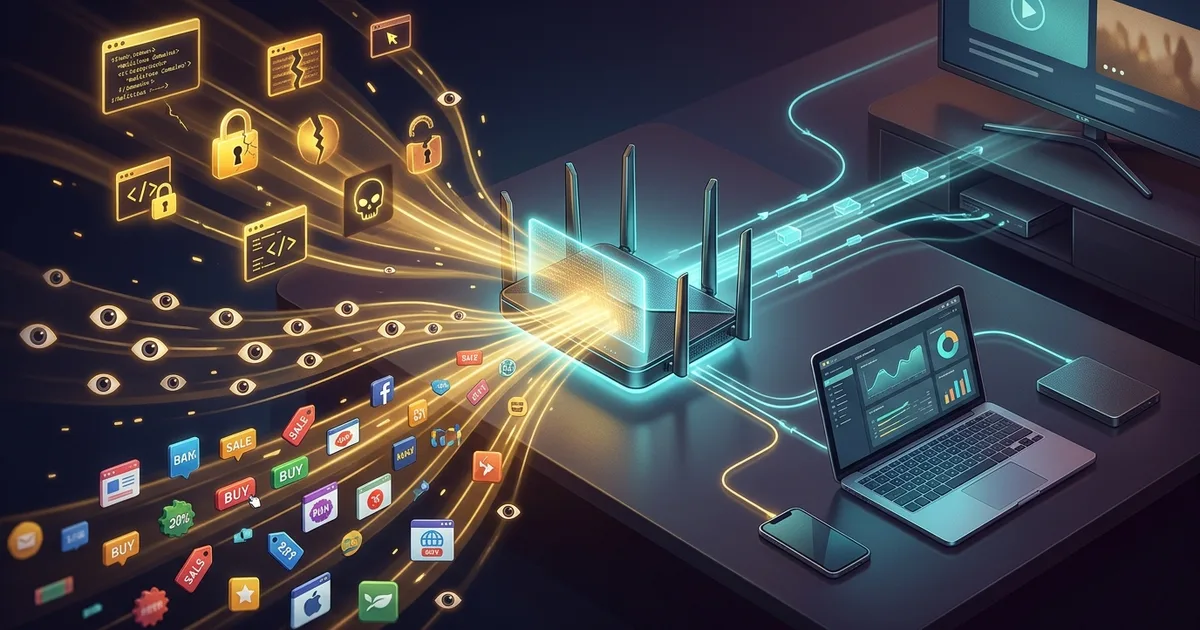
DNS, alan adını IP adresine çevirir. Tarayıcı, mobil uygulama, akıllı televizyon veya kamera bağlantı kurmadan önce bu çözümlemeye ihtiyaç duyar. Reklam, takipçi ve kötü amaçlı içerik servisleri de çoğu zaman ayrı alan adlarında çalışır. DNS kalkanı bu alan adlarını bağlantı kurulmadan önce durdurur.
Pi-hole, ev ağında yerel DNS sunucusu gibi davranır. Router veya istemciler DNS isteklerini Pi-hole’a gönderir. Pi-hole alan adını denylist ile karşılaştırır. Alan adı reklam veya takipçi listesinde bulunuyorsa gerçek IP adresi döndürmez. Çoğu kurulum 0.0.0.0 veya yerel boş yanıt kullanır. İstek durur. Reklam sunucusu bağlantı alamaz.
Bu yöntem cihaz cihaz kurulum gerektirmez. Telefon, tablet, oyun konsolu ve akıllı ev cihazları aynı DNS politikasını kullanır. Fakat DNS filtreleme URL yolunu göremez. ads.example.com alanını engelleyebilir; example.com/video?id=123 içindeki belirli yolu ayıramaz.
DNS kalkanı içerik filtreleme sistemi değildir. HTTPS şifrelemesini kırmaz. Paket gövdesini okuyup reklam görselini silemez. Engelleme noktası alan adı çözümlemesidir. Bu sınır, sistemin hem gücü hem zayıflığıdır.
2. Mimari derinlik: Pi-hole, resolver ve cache
Sağlıklı akış dört parçadan oluşur:
- İstemci DNS isteği üretir.
- Pi-hole filtre ve cache kontrolü yapar.
- Gerekirse upstream DNS veya recursive resolver sorguyu çözer.
- Yanıt istemciye döner.
Pi-hole iki rolü ayırır. İlk rol politika uygulamadır: denylist, allowlist, regex ve yerel kayıtlar. İkinci rol forwarding veya çözümleme katmanıdır: çözülmemiş alan adlarını başka DNS servisine iletmek.
Recursive resolver nedir?
Recursive resolver, istemci adına DNS ağacını takip eder. Kök sunucular, üst seviye alan adı sunucuları ve yetkili sunucular üzerinden son IP bilgisini bulur. Unbound gibi yerel recursive resolver kullanılırsa DNS sorguları doğrudan ev ağı içinden başlar.
Alternatif modelde Pi-hole, Cloudflare, Quad9 veya Google Public DNS gibi upstream servislere sorar. Bu model kolay kurulur ve genellikle hızlıdır. Ancak upstream sağlayıcı, gönderilen DNS sorgularını görebilir. Yerel recursive resolver kontrolü artırır; bakım, cache ısınması ve DNSSEC doğrulaması sorumluluğunu da artırır.
En önemli 6 paket, çekirdek veya protokol
- DNS: Alan adını IP adresine çeviren temel protokol.
- DNSSEC: DNS yanıtının sahte veya değiştirilmiş olup olmadığını doğrular.
- DoH: DNS sorgusunu HTTPS içinde taşır. Genellikle TCP 443 kullanır.
- DoT: DNS sorgusunu TLS üzerinden taşır. Standart port TCP 853’tür.
- UDP: Geleneksel DNS için düşük gecikmeli taşıma katmanıdır.
- TCP: Büyük yanıt, DNSSEC veya fallback durumlarında kullanılır.
DoH ve DoT, istemci ile DNS sağlayıcısı arasındaki sorguyu şifreler. Fakat istemci DoH kullanırsa Pi-hole devre dışı kalabilir. Tarayıcı kendi DoH servisini seçtiğinde router üzerindeki yerel DNS ayarı etkisizleşir. Bu nedenle kurumsal veya kontrollü ağlarda bilinen DoH uç noktalarını politika ile yönetmek gerekir.
Cache neden önemlidir?
Aynı alan adına tekrar tekrar DNS sorulmaz. Pi-hole, TTL süresi dolmadan yanıtı cache içinde tutar. Cache isabeti upstream trafiğini azaltır ve DNS gecikmesini düşürür. İlk sorgu biraz yavaş olabilir; sonraki sorgular yerel ağdan döner.
Cache yanlış cevapları sonsuza kadar saklamaz. DNS yanıtındaki TTL, saklama süresini belirler. Servis IP adresini değiştirirse eski kayıt belirli süre boyunca kullanılabilir. Acil geri dönüşlerde cache temizleme gerekebilir.
Local hostname akışı
Ev ağında cihazlara sabit isim vermek yönetimi kolaylaştırır:
printer.home.arpa
camera.home.arpa
nas.home.arpa
Pi-hole DHCP sunucusu olarak kullanılırsa cihazlara IP atayabilir ve isim-IP eşleşmesi oluşturabilir. Router DHCP dağıtmaya devam ederse Pi-hole üzerinde local DNS kayıtları tanımlanabilir. home.arpa, ev ağı için ayrılmış uygun alan adıdır. Gerçek internet alan adını yerel cihazlar için rastgele bölmek ileride çakışma çıkarabilir.
3. Karşılaştırmalı benchmark
| Yöntem | Gecikme | Kapsama | Bakım | Güçlü yön | Sınır |
|---|---|---|---|---|---|
| Hosts dosyası | Çok düşük | Tek cihaz | Yüksek | Basit, bağımsız | Her cihaz ayrı yönetilir |
| Tarayıcı eklentisi | Düşük | Tarayıcı | Orta | URL ve element filtreler | Uygulamalar korunmaz |
| Pi-hole | Düşük | Tüm DNS kullanan cihazlar | Orta | Merkezi politika | DNS bypass mümkün |
| NextDNS | Düşük-Orta | Profil bağlı cihazlar | Düşük | Bulut yönetimi, kolay rapor | Trafik üçüncü tarafa gider |
Hosts dosyası küçük ve sabit sistemlerde işe yarar. Listeyi her cihazda güncellemek büyüyen ağda yorucu hale gelir. Tarayıcı eklentisi, DNS katmanından daha derin filtreleme yapabilir. Reklam alan adı aynı ana alan adından sunuluyorsa tarayıcı eklentisi daha başarılı olabilir.
Pi-hole ağ kontrolü sağlar. Reklam alan adı kullanan cihazlar, oyun konsolları ve televizyonlar da filtrelenebilir. Ancak DNS kullanmayan veya kendi sabit DNS adresine giden uygulamalar kapsam dışı kalır.
NextDNS, Pi-hole bakımını buluta taşır. Profil, kategori ve cihaz politikaları web panelinden yönetilir. Yerel cache ve yerel hostname kontrolü Pi-hole kadar güçlü değildir. Gizlilik kararı, hizmet sağlayıcının kayıt politikasına dayanır.
Gecikme ölçerken yalnızca ilk DNS yanıtına bakmak doğru değildir. Cache hit oranı, ağ içi RTT, upstream konumu, DNSSEC doğrulaması ve yoğun saatler birlikte değerlendirilmelidir. Reklam engelleme çoğu zaman sayfa yüklenmesini hızlandırır; çünkü gereksiz istekler hiç başlamaz.
4. Üretim kurulumu
Pi-hole için düşük güç tüketimli sürekli çalışan bir sistem yeterlidir. Eski mini bilgisayar, ev sunucusu veya sanal makine kullanılabilir. Sistem Ethernet üzerinden router’a bağlanmalıdır. Wi-Fi bağlantısı koparsa tüm ağ DNS’siz kalabilir.
Docker Compose kolay geri alma ve taşınabilirlik sunar. Native servis daha az katman kullanır ve küçük sistemlerde teşhisi kolaylaştırır. İki modeli aynı makinede üst üste kurmayın; port çakışması ve DNS sahipliği belirsizliği çıkar.
Kurulum öncesi kararlar:
- Pi-hole sabit IP kullanmalı.
- Router DHCP ayarı istemcilere Pi-hole IP’sini dağıtmalı.
- İkinci DNS alanına rastgele public DNS yazılmamalı.
- Upstream olarak güvenilir resolver veya yerel recursive resolver seçilmeli.
- Yönetim paneli WAN üzerinden açılmamalı.
- Pi-hole yönetim parolası güçlü olmalı.
- NTP çalışmalı; yanlış saat TLS ve log analizini bozar.
Örnek Compose iskeleti:
services:
  pihole:
    image: pihole/pihole:latest
    container_name: pihole
    environment:
      TZ: Europe/Istanbul
      FTLCONF_webserver_api_password: "CHANGE_ME"
      FTLCONF_dns_listeningMode: "all"
    volumes:
      - ./etc-pihole:/etc/pihole
      - ./etc-dnsmasq.d:/etc/dnsmasq.d
    ports:
      - "53:53/tcp"
      - "53:53/udp"
      - "80:80/tcp"
    restart: unless-stopped
latest etiketi üretim için kontrollü değildir. Sürüm yükseltmeden önce yedek alın, changelog okuyun, küçük bakım penceresi ayırın. Gerçek dağıtımda doğrulanmış sürüm etiketi kullanın.
DNS portu 53 hem UDP hem TCP dinlemelidir. DNSSEC ve büyük yanıtlar TCP gerektirebilir. Yönetim paneli portu yalnızca LAN’dan erişilebilir olmalıdır. Router port yönlendirmesiyle Pi-hole panelini internete açmak gereksiz saldırı yüzeyi yaratır.
Yedeklenecek ana parçalar:
- Pi-hole ayarları
- allowlist ve denylist
- regex kayıtları
- local DNS kayıtları
- DHCP yapılandırması
- Docker Compose dosyası
- Sürüm ve upstream notları
Yedek dosyasını aynı makinede tutmak yedek değildir. NAS veya çevrimdışı depolama kullanın. Yedeği düzenli aralıklarla test ederek geri yükleyin. Test edilmemiş yedek yalnızca umut taşır.
Örnek yedek komutu:
tar -czf pihole-backup-$(date +%F).tgz compose.yaml etc-pihole etc-dnsmasq.d
Geri dönüşte router DHCP ayarını eski DNS sunucusuna alabilirsiniz. Pi-hole tamamen bozulduysa istemciler DHCP yenilemesi yapana kadar eski DNS bilgisini taşır. Gerekirse cihazlarda ağ bağlantısını kapatıp açın.
5. Arıza modları ve SRE ödünleri
Yanlış pozitif
Denylist, reklam ve takipçi alan adını yanlışlıkla engelleyebilir. Belirti, uygulamanın açılmaması veya giriş ekranının sonsuz yüklenmesidir. Önce Pi-hole query log incelenir. Engellenen alan adı güvenilir ve gerekli ise allowlist’e alınır. Tüm geniş alan adını açmak yerine yalnızca gereken host adını ekleyin.
Allowlist güvenlik istisnasıdır. Her istisna kayıt altına alınmalı: hangi cihaz, hangi uygulama, hangi neden, hangi tarih. Geçici istisna için son kullanma tarihi belirleyin.
DNS kesintisi
Pi-hole çökerse istemciler isim çözemez. İnternet bağlantısı fiziksel olarak çalışsa bile tarayıcı alan adlarını bulamaz. Tek DNS sunucusu küçük ağ için basit, fakat kırılgan tasarımdır.
İki Pi-hole örneği yüksek erişilebilirlik sağlar. Router birincil ve ikincil DNS dağıtır. Ancak bazı istemciler DNS sunucularını sırayla kullanmaz; en hızlı yanıt vereni seçebilir. Bu nedenle ikinci DNS sunucusu filtre politikasını aynı şekilde uygulamalıdır.
Captive portal
Otel, kafe veya misafir ağı önce giriş sayfasına yönlendirir. DNS kalkanı portal alan adını engellerse giriş ekranı görünmeyebilir. Misafir ağında Pi-hole kullanmayın veya captive portal alan adlarını geçici olarak allowlist’e alın.
Bypass
Kötü niyetli veya gizlilik odaklı uygulama doğrudan IP kullanabilir. DoH ve VPN, router DNS politikasını aşabilir. DNS portu 53’ü yalnızca Pi-hole’a yönlendirmek yardımcı olur. Bilinmeyen DoH uç noktalarını ağ politikasıyla engellemek daha etkili olur; fakat bu yaklaşım uygulama uyumluluğunu etkileyebilir.
Gözlemlenebilirlik
Pi-hole query log, hangi cihazın hangi alan adını istediğini gösterir. Loglar gizlilik riski de taşır. Uzun süreli saklama, ev halkının davranış profilini çıkarabilir. İhtiyaç kadar tutun, erişimi sınırlandırın, düzenli temizleyin.
İzlenecek sinyaller:
- Toplam DNS sorgu sayısı
- Block oranı
- Cache hit oranı
- Upstream hata oranı
- Yanıt gecikmesi
- En çok sorgu üreten cihaz
- SERVFAIL ve NXDOMAIN oranı
Bir cihaz aniden binlerce sorgu üretiyorsa bozuk uygulama, malware veya yanlış yapılandırılmış IoT servisi olabilir. Log yalnızca teşhis aracıdır; tek başına saldırı kanıtı değildir.
6. Gerçek dünya vakası: akıllı ev cihazını görünür kılma
Akıllı televizyon, kamera ve prizler sık sık üretici telemetrisi, reklam ölçümü ve güncelleme servisleriyle konuşur. Cihazın uygulama mağazası çalışırken reklam alan adlarını engellemek kolaydır; fakat üretici sunucuları ile gerekli servisleri ayırmak daha zordur.
İlk adım cihazı ayrı VLAN veya misafir ağına almaktır. Böylece cihazın diğer yerel sistemlere erişimi sınırlanır. İkinci adım Pi-hole query log üzerinden normal kullanım trafiğini gözlemlemektir. Cihaz açılır, uygulama başlatılır, firmware kontrol edilir ve temel özellikler test edilir.
Listeyi tek seferde genişletmeyin. Alan adlarını sınıflandırın:
- Güncelleme servisi
- Kimlik doğrulama
- Saat senkronizasyonu
- İçerik veya medya servisi
- Reklam ölçümü
- Telemetri
- Bilinmeyen servis
Reklam ve telemetri alan adlarını önce geçici denylist’e alın. Cihazın kamera akışı, uzaktan erişim ve güncelleme işlevlerini ayrı ayrı test edin. Bozulan işlevin hangi sorguya bağlı olduğunu log zamanı ile eşleştirin.
Güvenli allowlist çıkarırken example.com gibi kök alan adı açmayın. update.vendor.example.com gibi en dar host adını tercih edin. Wildcard allowlist, gelecekte kötü amaçlı veya gereksiz alt alan adlarını da açabilir.
Cihaz üreticisi IP adresini sabit kullanıyorsa DNS engelleme etkisiz kalabilir. Bu durumda firewall kuralı, VLAN izolasyonu veya cihazın internet erişimini tamamen kesme seçenekleri değerlendirilir. Fakat interneti kesmek güncelleme ve güvenlik yamalarını durdurabilir. Üretim politikası işlev ve risk arasında ölçülü karar vermelidir.
7. SSS
DNS engelleme VPN'i durdurur mu?
Hayır. VPN istemcisi çoğu zaman DNS sorgularını tünel içine taşır. Bu durumda sorgu Pi-hole’a ulaşmaz ve yerel denylist etkisiz kalır. VPN cihazı yalnızca kurumsal ağa bağlanıyorsa kurumun DNS politikası uygulanabilir. Ev ağında kontrol için VPN istemcisinin özel DNS ayarı incelenmeli, split-tunnel davranışı doğrulanmalı ve VPN sağlayıcısının DNS sunucusu bilinmelidir. DNS filtreleme, VPN filtresi değildir.
HTTPS trafiği okunur mu?
Hayır. Pi-hole normal DNS çözümlemesi sırasında HTTPS içeriğini görmez. Yalnızca alan adı sorgusunu, istemciyi, zaman bilgisini ve yanıt durumunu görebilir. HTTPS, URL yolu, parola, mesaj ve sayfa içeriğini şifreler. Şifreli DNS kullanmak sorgu yolunu da korur; ancak seçilen resolver sorguyu görebilir. HTTPS trafiğini okumak için TLS araya girme sistemi gerekir; bu farklı, daha riskli ve yönetim gerektiren mimaridir.
Oyun ping'i artar mı?
Genellikle hayır. DNS yalnızca bağlantı kurulmadan önce adres çözümleme süresini etkiler. Oyun başladıktan sonra ping, oyun sunucusu mesafesi, yönlendirme, bağlantı kalitesi ve yoğunlukla belirlenir. Pi-hole cache kullandığında DNS gecikmesi düşebilir. Yanlış yapılandırılmış upstream, yavaş recursive resolver veya oyun servisinin alan adını engelleyen liste bağlantı sorununa yol açabilir. Oyun sırasında gecikme artıyorsa önce DNS değil, ağ rotası ve bağlantı kaybı ölçülmelidir.
Mobil cihazlar nasıl korunur?
Mobil cihaz Wi-Fi üzerinden ev ağına bağlandığında router Pi-hole adresini DHCP ile verebilir. Fakat mobil işletim sistemi veya tarayıcı özel DNS, DoH ya da VPN kullanırsa yerel DNS bypass edilir. Hücresel veri bağlantısında evdeki Pi-hole devrede değildir. Koruma için cihaz profilinde özel DNS davranışı yönetilir, gerekirse güvenilir bir uzak DNS profili kullanılır. Mobil cihazların ağdan ayrıldığında aynı politikayı koruması için cihaz yönetimi gerekir.
Sistem bozulursa nasıl geri dönülür?
Önce router DHCP ayarındaki DNS adresini eski güvenilir resolver adresine değiştirin. Bu adım yeni istemcilerin Pi-hole’a gitmesini durdurur. Mevcut cihazlarda DHCP yenileme veya ağ bağlantısını kapatıp açma gerekebilir. Sonra Pi-hole loglarını, disk durumunu, port 53 çakışmasını ve son değişiklikleri inceleyin. Yedeğiniz varsa temiz kurulum yapıp ayarları geri yükleyin. Sorun çözülmeden denylist veya Docker sürümünü rastgele değiştirmeyin.
Sonuç
DNS kalkanı, ev ağının giriş kapısına filtre koyar. Reklam, takipçi ve kötü amaçlı alan adlarının bir bölümünü cihazlara ulaşmadan durdurur. Pi-hole merkezi görünürlük, yerel cache ve politika kontrolü sağlar. Recursive resolver bağımsızlık kazandırır; DoH ve DoT sorgu taşınmasını şifreler.
Sistem kusursuz değildir. VPN, DoH, sabit IP ve uygulama içi özel protokoller bypass yaratabilir. Yanlış pozitifler günlük kullanımı bozabilir. Tek DNS sunucusu kesinti noktası oluşturabilir. Bu yüzden dar allowlist, yedek, geri alma planı ve ölçülebilir log yaklaşımı gerekir.
Kurulumdan sonra ilk hedef en çok reklamı engellemek değil, ağ davranışını anlamaktır. Query log inceleyin, güvenilir servisleri sınıflandırın, gereksiz alan adlarını dar kapsamla engelleyin. Böyle kurulan DNS kalkanı, ev ağına görünmez fakat etkili bir güvenlik katmanı ekler.
Daha fazla ağ ve internet mimarisi örneği için AI Playground ve Araçları sayfalarına bakın.